
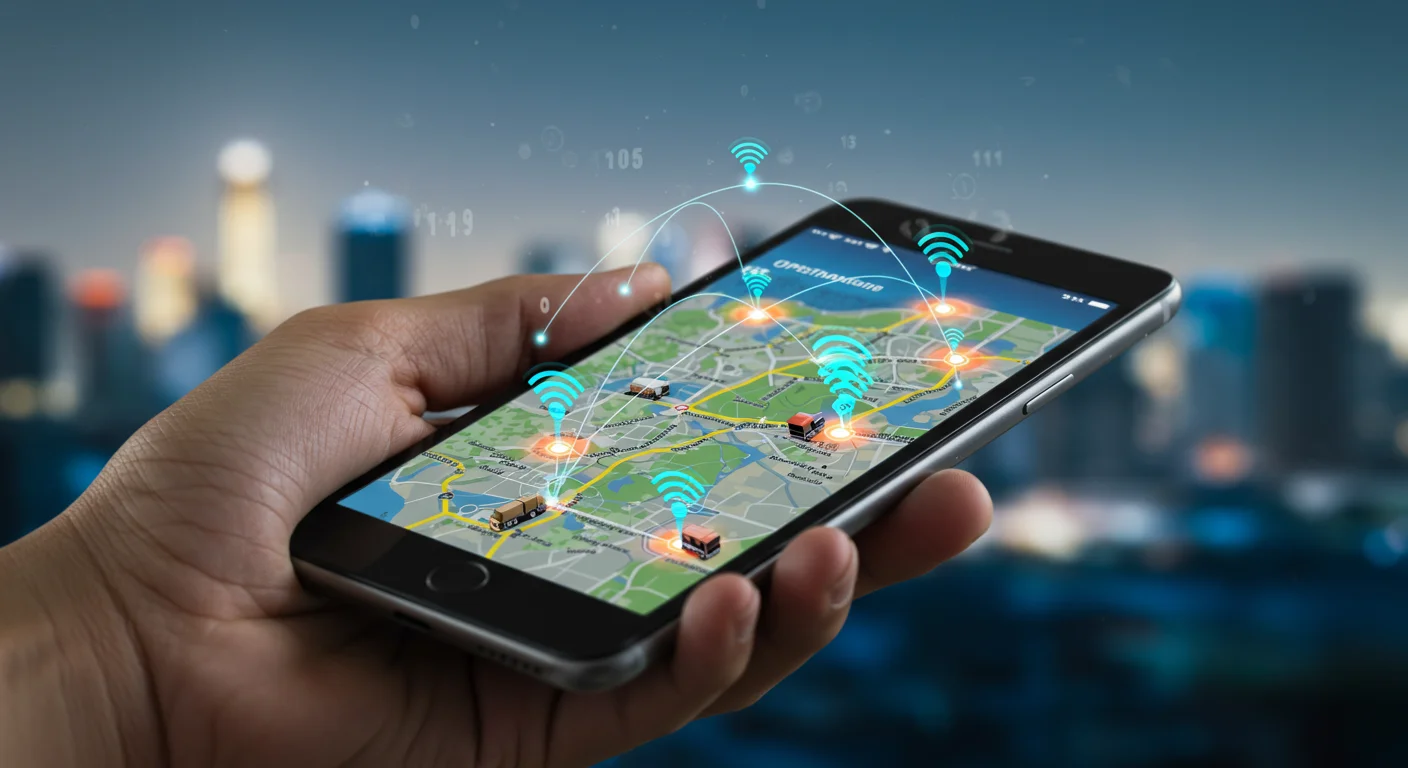
Penggunaan teknologi GPS telah menjadi bagian penting dalam berbagai layanan digital, mulai dari pelacakan armada, absensi berbasis lokasi, hingga layanan komunikasi dan logistik. Namun, di balik manfaat tersebut, data lokasi termasuk kategori data pribadi yang sensitif dan memerlukan pengelolaan yang aman, transparan, dan patuh terhadap regulasi.
Pengelolaan data GPS yang tepat bukan hanya soal teknologi, tetapi juga komitmen terhadap perlindungan privasi pengguna dan kepatuhan hukum.
Data GPS sebagai Data Pribadi
Data GPS mengandung informasi lokasi yang dapat mengidentifikasi pergerakan individu atau aset tertentu. Dalam konteks Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP), data lokasi termasuk data pribadi yang harus diproses secara sah, terbatas, dan bertanggung jawab.
Data GPS dapat mencakup:
- Titik lokasi (koordinat)
- Waktu akses lokasi
- Riwayat pergerakan
- Aktivitas berbasis lokasi dalam aplikasi
Karena sifatnya yang sensitif, data ini memerlukan pengamanan ekstra dibandingkan data umum.
Tujuan Penggunaan Data GPS yang Jelas dan Terbatas
Keamanan data GPS dimulai dari kejelasan tujuan pemrosesan. Data lokasi hanya boleh digunakan untuk kepentingan yang relevan dan telah diinformasikan kepada pengguna, seperti:
- Operasional layanan berbasis lokasi
- Keamanan dan pencegahan penyalahgunaan sistem
- Analisis kinerja layanan
- Pemenuhan kewajiban hukum dan audit
Penggunaan data GPS di luar tujuan tersebut berisiko melanggar prinsip perlindungan data dan menurunkan kepercayaan pengguna.
Dasar Hukum Pemrosesan Data Lokasi
Pemrosesan data GPS harus memiliki dasar hukum yang sah, antara lain:
1. Persetujuan eksplisit pengguna, terutama untuk pelacakan real-time
2. Pelaksanaan perjanjian layanan, misalnya dalam layanan SaaS atau operasional bisnis
3. Kepatuhan terhadap kewajiban hukum
4. Kepentingan sah, seperti keamanan sistem dan pencegahan pelanggaran
Tanpa dasar hukum yang jelas, pengumpulan data lokasi dapat dianggap tidak sah secara regulasi.
Pengamanan Teknis dan Organisasi Data GPS
Untuk melindungi data GPS dari akses tidak sah, sistem digital yang andal menerapkan berbagai lapisan keamanan, seperti:
- Enkripsi data lokasi saat dikirim dan disimpan
- Pembatasan akses berbasis peran (role-based access)
- Pencatatan aktivitas akses dan penggunaan data
- Audit keamanan sistem secara berkala
- Infrastruktur server dengan standar keamanan industri
Pendekatan ini memastikan bahwa hanya pihak berwenang yang dapat mengakses data lokasi sesuai kebutuhan operasional.
Pembatasan Akses dan Pengungkapan Data
Data GPS tidak boleh diperjualbelikan atau dibagikan secara bebas. Pengungkapan data hanya dapat dilakukan kepada:
- Penyedia layanan pihak ketiga yang terikat perjanjian kerahasiaan
- Otoritas berwenang jika diwajibkan oleh hukum
- Mitra bisnis yang relevan dan telah disetujui oleh pengguna
Prinsip minimasi data diterapkan agar hanya data yang benar-benar diperlukan yang diproses dan dibagikan.
Hak Pengguna atas Data Lokasi
Pengguna memiliki kendali atas data GPS mereka. Sesuai dengan UU PDP, pengguna berhak untuk:
- Mengetahui bagaimana data lokasi diproses
- Menarik persetujuan penggunaan data GPS
- Memperbarui atau mengoreksi data
- Meminta penghapusan data lokasi
- Meminta salinan data pribadi mereka
Dengan Byon, perusahaan dapat mengelola hak data pengguna secara terstruktur, aman, dan selaras dengan regulasi perlindungan data.
Keamanan Data GPS sebagai Bagian dari Kepercayaan Digital
Keamanan data GPS bukan hanya persoalan teknis, tetapi fondasi kepercayaan dalam layanan digital. Melalui pengelolaan data lokasi yang transparan, aman, dan patuh regulasi di Byon, perusahaan dapat memanfaatkan teknologi GPS secara optimal tanpa mengorbankan privasi pengguna.
Penggunaan GPS yang bertanggung jawab memastikan bahwa inovasi digital berjalan seiring dengan perlindungan hak data pribadi dan keberlanjutan bisnis.